

快手重大事故丨遭到黑灰产攻击,大规模直播涉黄:一场精心策划规模空前的网络攻击席卷快手。
本文来源于贴小君
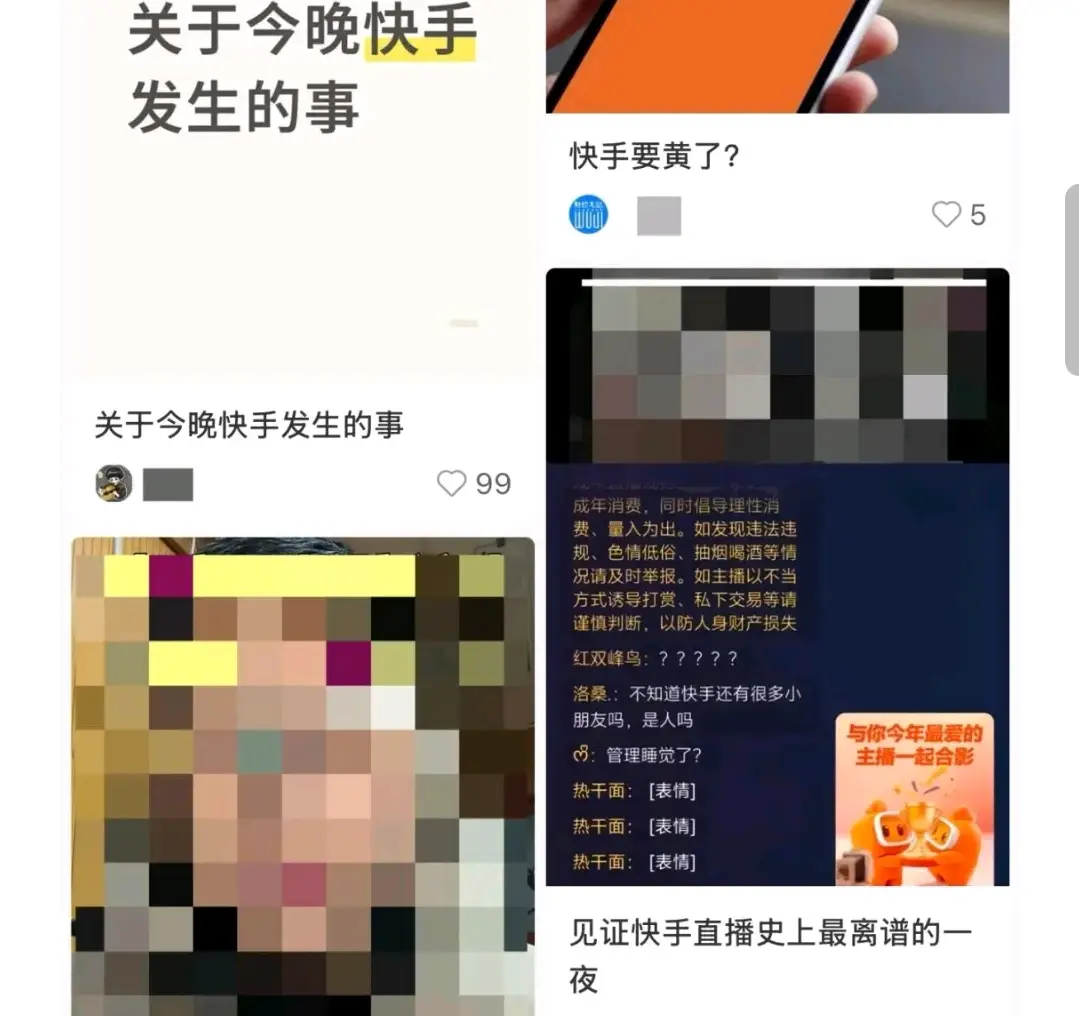
12月22日晚,一场精心策划、规模空前的网络攻击席卷快手平台。上千个账号几乎在同一时间开启直播,播放违规内容,整个过程持续超过十分钟,震惊整个互联网行业。
快手的这十分钟,是所有互联网公司的“切尔诺贝利时刻”。
因为这绝非偶然的漏洞利用和普通的平台内容管理失误,而是一次有组织、高度技术化的黑灰产攻击,展示了当前黑灰产技术攻击利用平台安全体系的多个薄弱环节,进行了“教科书式”全网协同攻击。
多名网友发帖称:“举报都没用”、“快手今晚没有管理员吗?
事件发生后,快手紧急封禁相关直播间,至23日凌晨直播页面已被清空。
快手深夜回应:平台遭到黑灰产攻击,目前已紧急处理修复中,平台坚决抵制违规内容,相应情况已上报给相关部门,并向公安机关报警。
一位程序员大佬分析了这场十分钟失控的背后的原因。
“这绝非偶然的漏洞利用,而是一次展示了当前黑灰产技术成熟度的“教科书式”全网协同攻击。作为技术观察者,我们将尝试深入技术暗面,拆解这次攻击得以实现的完整链条。”
第一阶段:僵尸网络的构建账号的“工业化生产。
任何大规模自动化攻击的基础,都是海量的,可控制的账号资源。攻击者首先需要解决"身份"问题。
传统的"撞库"或盗号效率低下且不可靠。在本次事件中,攻击者极大概率采用了当前黑灰产领域高度标准化,产业化的解决方案:"接码平台"+"猫池"的批量注册流水线。
接码平台:这是整个链条的核心服务。攻击者支付费用后,可以从平台获取大量来自全球各地的,真实的虚拟手机号码。这些号码唯一用途就是接收短信验证码。
猫池设备:这是一种可以同时插入并管理数十张乃至上百张手机SIM卡的硬件设备。它通过网络与接码平台的API对接,能够自动接收和转发短信验证码。
自动化脚本:攻击者编写或购买现成的注册脚本,模拟快手APP的注册请求。脚本从接码平台获取一个手机号,发送注册请求,然后自动从猫池或API
接口抓取验证码并完成注册。
3.接口调用与流媒体推送:倒计时归零的瞬间,所有客户端脚本同时执行以下操作:
调用快手的直播创建接口,获取一个合法的直播房间号。
调用推流鉴权接口,获取临时的推流密钥。
启动FFmpeg或OBS等推流工具,将C&C服务器指定或下发的视频文件,以RTMP/RTMPS协议推送到快手的流媒体服务器。
由于所有客户端的时间都通过NTP协议与C&C服务器同步,这使得“万播齐发”成为可能。直播内容被预先编码并存储,规避了实时内容审核的初步过滤。
攻击者画像与深层警示。
能执行如此复杂攻击的,绝非散兵游勇,而是具备企业级开发,运维和资源整合能力的专业黑灰产组织。他们可能受雇于竞争对手(商业打击),也可能旨在勒索平台,或是单纯为了“炫技”并在黑市中提升声望与接单价格。
这次事件给所有内容平台敲响了终极警钟:安全攻防的战场已经升级。攻击者不再是利用单一漏洞的“黑客”,而是拥有完整技术栈,标准化工具和庞大资源池的"灰色军队"。他们进行的是系统对系统的对抗。
平台的防御必须从“单点布防”转向“纵深防御”和“动态对抗。”除了在注册,登录,关键操作等环节部署层层叠加的行为验证和实时风险分析外,更需要在直播推流这一最终环节建立独立的,基于AI内容识别的实时熔断机制。当异常模式被检测到时(如大量新账号在同一秒开播,推流内容高度相似),系统应能在一秒内自动切断流并触发全局告警。
这次事故的本质,是黑灰产与平台之间一场持续的技术攻防战的激烈体现。
快手的这十分钟,是所有互联网公司的“切尔诺贝利时刻”。它冷酷地揭示了一个事实:在流量与商业利益的另一面,是一场永不停歇的,技术武装到牙齿的隐形战争。而防御者的反应速度,将直接决定用户侧“安全体验”的底线。
现如今,黑灰产已经形成了产业化、技术化的犯罪模式。他们不断研究平台规则,利用AI、自动化工具等新技术寻找漏洞,发起挑战。
平台的防守需要覆盖从账号注册、行为识别到内容审核、应急响应的全链条,任何一环的滞后或脆弱都可能被攻破。
评论 (0)